OrpheLink
控制平面管理連線與存取權限
集中管理身分驗證、設備、ACL、連線策略、拓樸與稽核資訊。
決定「誰可以連線,以及可以到達哪裡」。
OrpheAgent
資料平面在設備之間建立安全連線
部署於設備與系統,由 OrpheLink 授權後與其他節點建立 P2P 加密通道。
實際資料不經 OrpheLink,維持隱私、低延遲與高效能。
深入了解 OrpheAgent
OrpheLink 是企業遠端存取的控制平面,集中管理身分、設備、存取權限、ACL 與網路拓樸。
搭配 OrpheAgent,在不需要公開 IP、VPN Gateway 或開放 Port 的情況下,建立可控的零暴露連線。
支援雲端、混合與完全地端(On-Prem)部署,讓企業保有架構與資料主權。
OrpheLink 負責控制平面:驗證身分、管理設備、套用存取策略與掌握網路拓樸;OrpheAgent 負責資料平面,在授權後建立實際的 P2P 加密連線。
將 OrpheAgent 設備加入企業控制平面
OrpheLink 驗證設備身分與節點關係
設備加入企業網路拓樸與節點架構
符合策略後建立 P2P 加密通道
所有設備與連線行為皆可追蹤
集中管理身分驗證、設備、ACL、連線策略、拓樸與稽核資訊。
決定「誰可以連線,以及可以到達哪裡」。
部署於設備與系統,由 OrpheLink 授權後與其他節點建立 P2P 加密通道。
實際資料不經 OrpheLink,維持隱私、低延遲與高效能。
深入了解 OrpheAgent控制平台的架構原則
當企業同時管理遠端團隊、多站點設備、AI 系統與混合式基礎設施,真正困難的不只是建立連線,而是持續知道「誰、從哪台設備、被允許連到哪裡」。
OrpheLink 將身分、設備、存取策略與拓樸集中管理,並把控制平面與實際資料傳輸分離,降低暴露與單點依賴。

從身分、設備到 ACL 與拓樸,所有存取關係集中可視、可控、可稽核。
支援雲端、混合與完全地端部署,所有資料與配置皆可部署於企業內部環境。
透過零暴露設計降低固定公開 IP、Port 與 Gateway 帶來的外部暴露面。
從規劃到上線
以 Templates 統一部署設計,再由 Auto Provision 自動完成設備註冊與配置。從跨站規劃到設備啟動,減少重複設定與現場 IT 介入,讓設備更快投入服務。
集中定義節點策略與允許清單,將一致的部署設計批次套用至不同站點,減少重複操作與人工設定錯誤。
設備開機後即可自動完成註冊並套用設定,搭配 NAT 穿透快速上線,無需 IT 人員到場逐台設定。
Auth Connect
Auth Connect 結合設備授權、加密網路路徑與身分存取策略,讓遠端設備依核准的權限連線至企業資源,降低公網暴露與過度授權的風險。
以設備授權與硬體信任作為加入網路的基礎。
無需固定公網 IP 或開放入站連接埠,降低公開入口的暴露。
依角色與部門設定權限,只開放工作所需的資源。
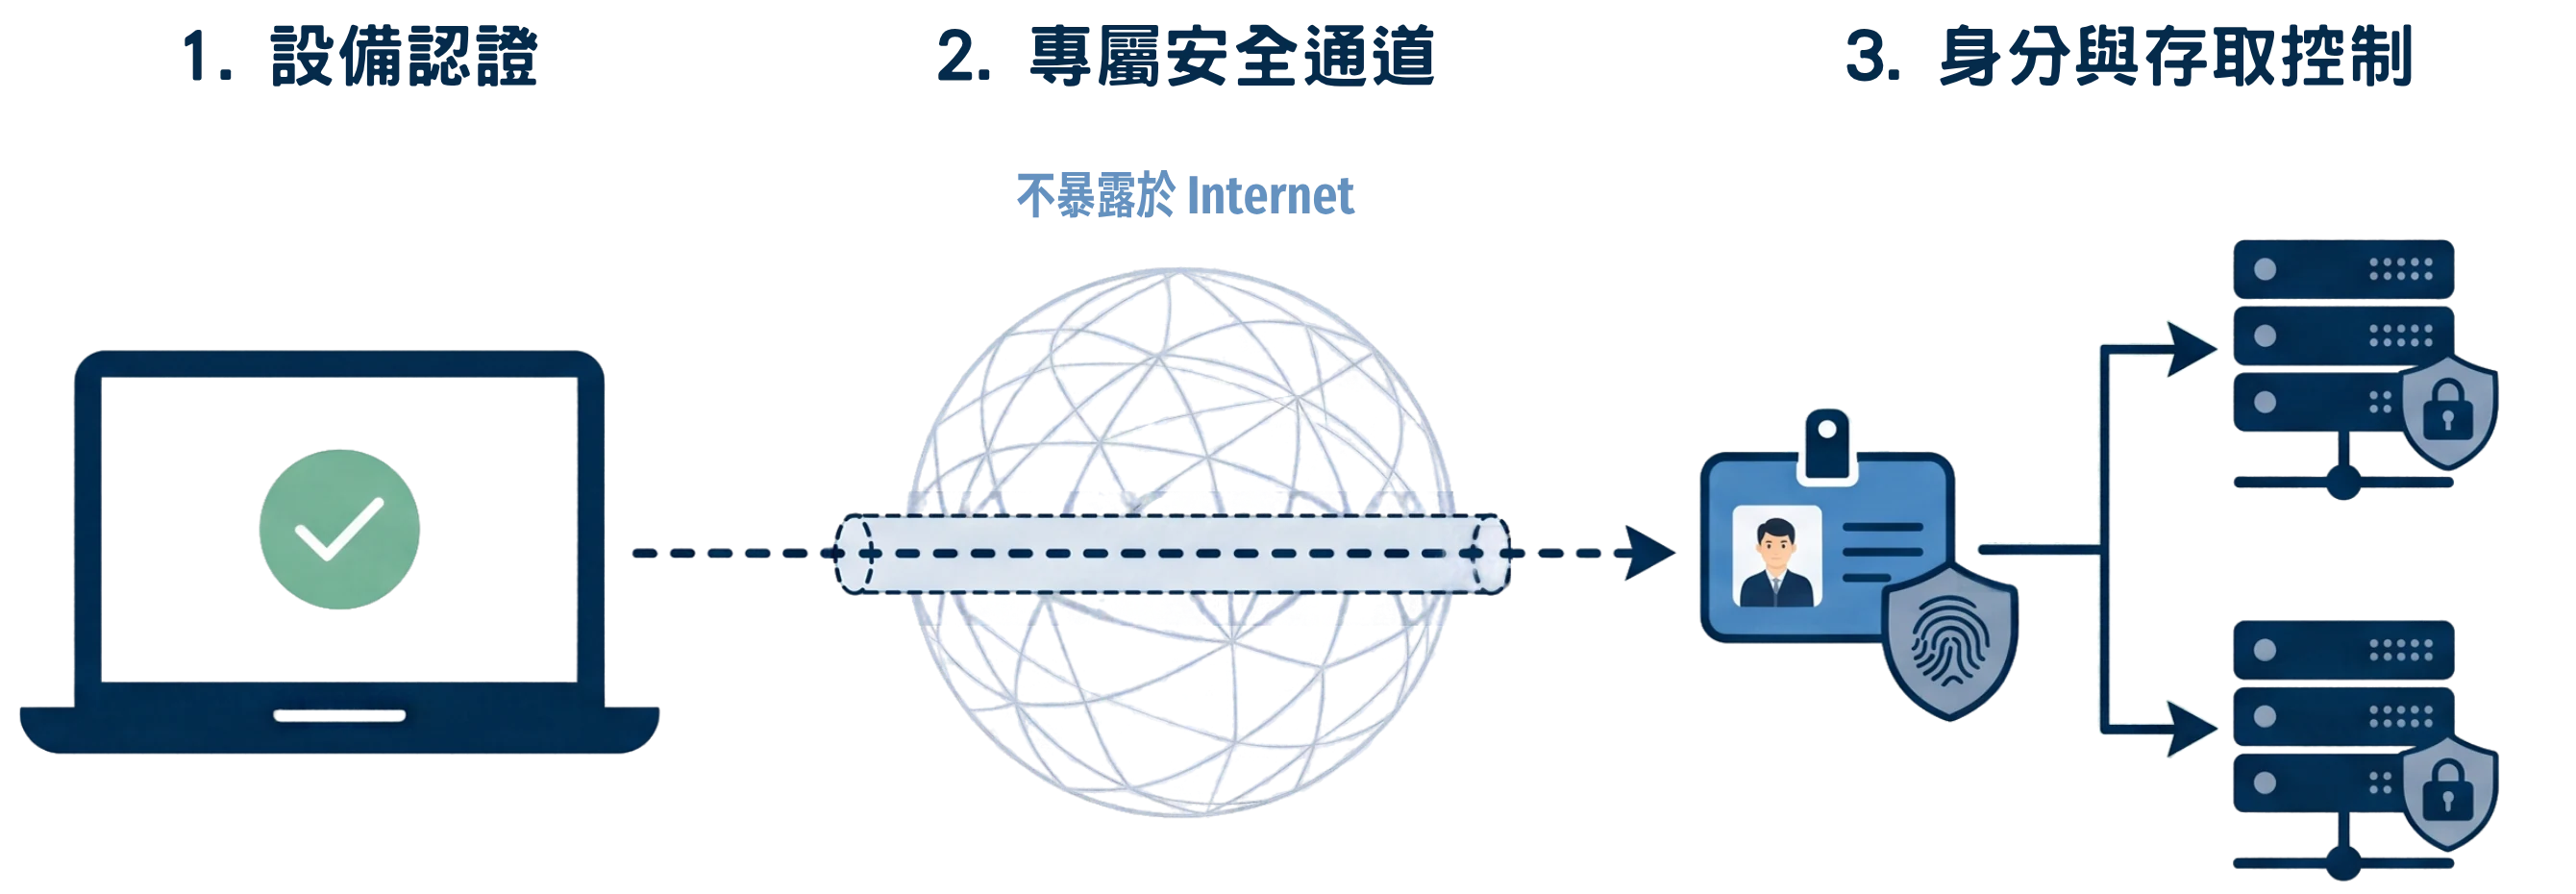
驗證設備授權與硬體信任關係,讓已獲授權的設備加入受管理的網路,作為後續存取判斷的基礎。
建立加密的網路路徑,無需固定公網 IP 或開放入站連接埠,有助降低設備與服務在公網上的暴露。
可整合 AD/RADIUS 與 MFA 身分驗證,實際流程依整合與策略設定而定。依角色或部門授予最小必要權限,限制可存取的資源。
OrpheLink 核心能力
OrpheLink 將企業連線管理拆成幾個可控制的層次:設備如何加入、扮演什麼節點角色、哪些資源可以互通,以及整體拓樸目前如何運作。
支援多種拓樸與節點組合,讓遠端站點、設備與系統能以不同方式互連。
適合跨站點、多系統與混合式企業環境。
OrpheLink 支援不同節點角色配置,讓不同設備可負責中繼、出口、跨站點互連或受限存取等不同網路功能。
讓不同設備承擔清楚的網路角色與責任。
OrpheLink 可針對不同條件設定存取規則,只允許必要設備與服務互相連線。
把「能連上網路」進一步限制成「只能連到被允許的資源」。
集中掌握所有設備、連線狀態與網路關係,建立更清楚的企業連線視圖。

管理者可快速理解目前設備、連線與存取關係。
可依企業架構與資料安全需求,選擇最適合的部署方式。
兼顧資料主權、資安需求與導入彈性。
OrpheLink 負責管理與授權,資料仍在設備之間點對點傳輸。

確保傳輸隱私,並維持低延遲與高效能連線。
不需重建既有網路架構,更容易整合既有企業網路與設備環境。
Step 1
可依企業需求選擇雲端、混合式或完全地端部署,不需改變既有網路架構與管理方式。
Step 2
快速將設備、站點與節點加入管理環境,集中查看連線狀態、IP、角色與設備資訊。
Step 3
根據不同設備、角色與網路需求,設定 ACL、連線權限與網路存取策略。
無需重建網路環境,也能快速導入 OrpheLink
架構驗證
| 比較項目 | OrpheLink | 傳統遠端管理架構 |
|---|---|---|
| 暴露風險 | 不需公開基礎設施,降低暴露風險 | 需固定 IP 與公開 Port,容易成為攻擊入口 |
| 架構設計 | 管理與資料傳輸分離,降低單點風險 | 管理與傳輸共用同一入口,容易形成瓶頸與單點故障 |
| 部署自由度 | 支援雲端、混合與 Fully On-Prem 部署 | 高度依賴第三方雲端架構 |
| 存取控制 | 可依身分與策略精細化控管存取權限 | 連進內網後難以限制權限 |
| 自主性 | 可完全自主部署與管理 | 高度依賴第三方平台與服務 |
重點不只是建立連線,而是在降低暴露的同時,保留完整的管理、授權與部署自主性。