零暴露架構
不需要公開 IP、固定入口或開放 Port,讓設備在公開網路上不可見。
OrpheAgent 負責實際的資料連線;OrpheLink 則負責身分、設備、角色與存取策略。兩者分工,讓控制集中、資料直連。
在電腦、行動裝置或伺服器等邊緣設備安裝 OrpheAgent。
將設備加入控制平面,集中管理設備、使用者與連線設定。
根據設備角色與網路需求,選擇適合的 OrpheAgent 版本。
授權完成後,設備直接建立加密 P2P 傳輸通道,不經過第三方中繼。
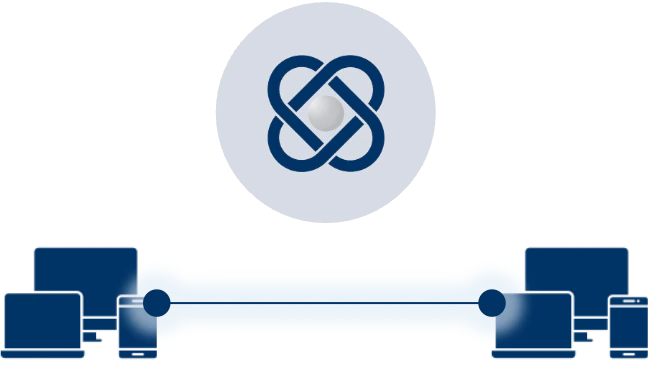
P2P 零暴露遠端連線完成
OrpheAgent 建立連線,OrpheLink 管理連線。
連線建立後,還保留哪些安全特性?
OrpheAgent 不需要讓設備長期暴露固定入口。每條連線先經 OrpheLink 授權,再由端點建立加密 P2P 通道;同時支援 PQC 防護能力,兼顧當下連線安全與未來加密韌性。
不需要公開 IP、固定入口或開放 Port,讓設備在公開網路上不可見。
每條連線皆經過授權,確保最小權限存取。
設備之間直接建立端到端加密通道,不經由第三方轉發資料。
支援後量子加密演算法,為未來安全做好準備。
不是每台設備都需要相同的網路能力。OrpheAgent 提供 Standard 與 Lite,讓核心節點與一般端點採用不同的連線模型。
Standard 適合需要 Full Mesh、Exit Node 或 LAN-to-LAN 等完整互連能力的核心設備;Lite 適合大量員工與外部協作端點。
兩種授權可在同一個 OrpheLink 環境中混合使用,依設備角色配置適合的能力。
| 功能 | Standard | Lite |
|---|---|---|
| 連線拓樸 | Full Mesh P2P | Hub-and-Spoke |
| 節點互連 | 任意授權節點皆可直接互連 | 僅連至單一指定節點 |
| Exit Node | 支援 | 不支援 |
| Route via Exit Node | 支援 | 支援 |
| LAN-to-LAN | 支援 | 不支援 |
| 適合情境 | 多據點互連、核心設備、Edge AI、Site-to-Site、進階網路環境 | 遠端員工、外部協作、標準辦公設備、單一環境安全存取 |
| 部署定位 | 提供完整互連能力與彈性網路架構 | 更適合大量端點與簡化部署需求 |
不需要調整現有網路架構
OrpheAgent 可直接整合既有網路與設備環境,不需要公開 IP、重建 VPN 架構,或更換既有設備。支援桌面裝置、行動裝置、伺服器與邊緣環境,從筆記型電腦、手機到伺服器、NAS、AI/GPU 主機、邊緣 AI 與跨據點設備,皆可快速加入安全連線架構,讓使用者、企業系統與 AI 工作負載建立一致、安全且可控的連線能力。
無論您正在規劃遠端存取、多據點互連、AI/GPU 設備存取,或企業零信任架構,我們可協助您規劃適合的部署方式與連線架構。從設備加入、版本授權規劃到實際部署,我們提供完整技術支援與導入建議。
我們可以協助您:
產品展示
導入規劃
詳細報價
技術諮詢
提供完整導入與技術協助
符合企業資安與合規需求
易於整合現有系統與設備
可服務全球企業與跨國組織